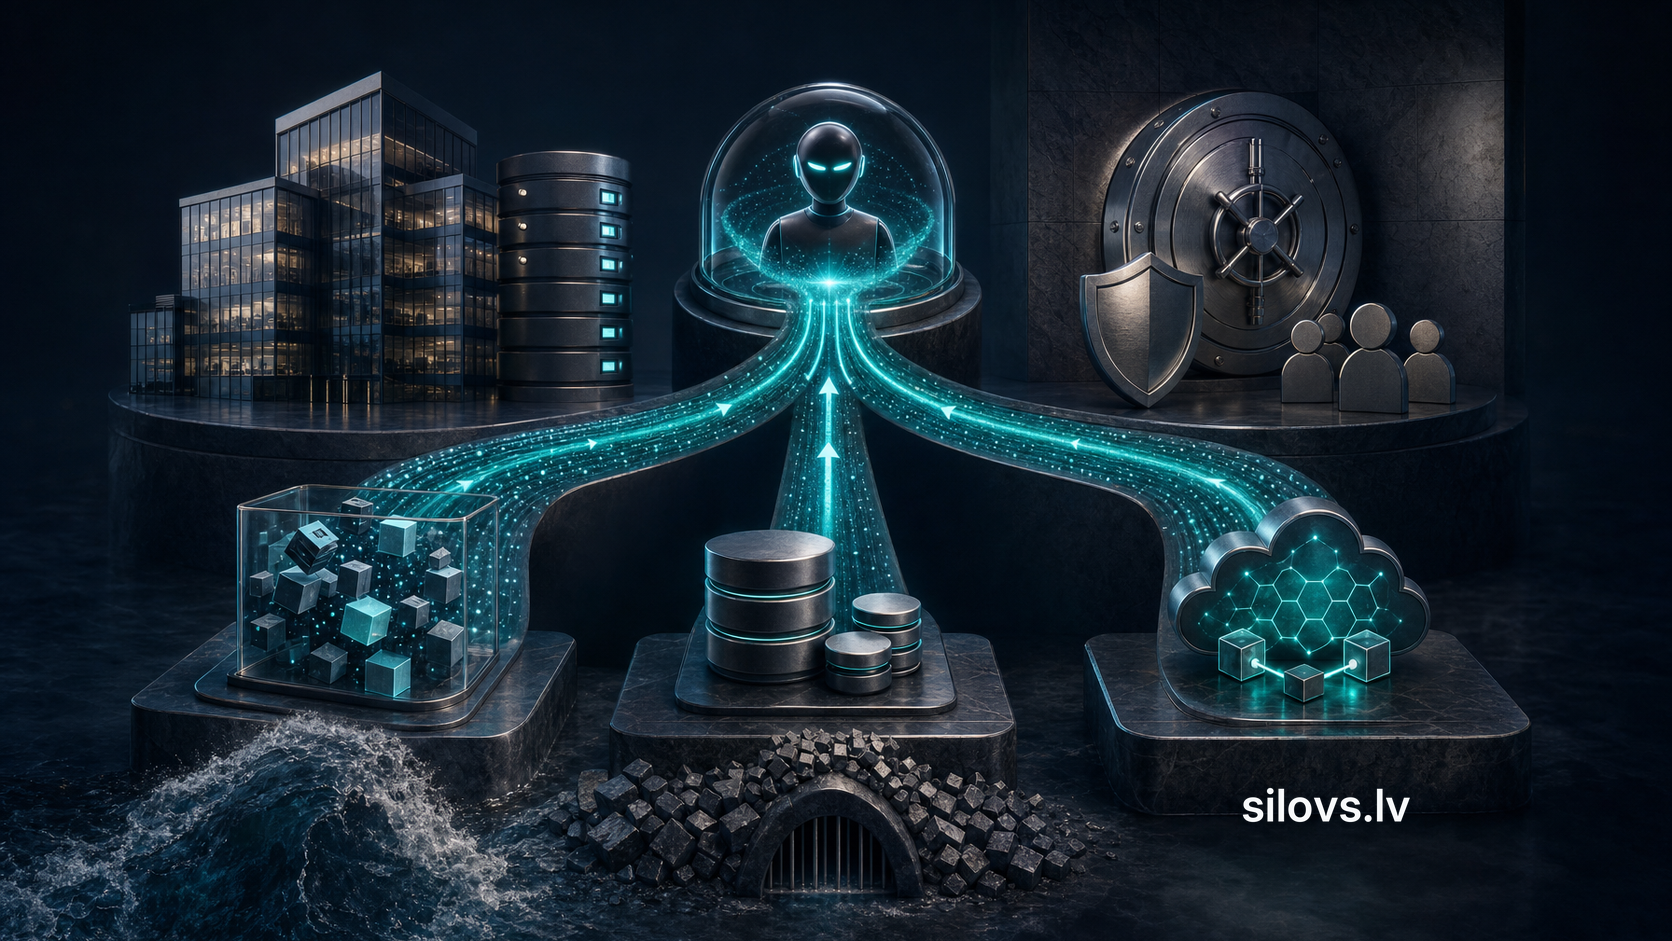
Краткий ответ: RAG лучше подходит для документов и знаний, которые можно индексировать, а контролируемый доступ к API — для данных, актуальное состояние которых необходимо получать в момент запроса. Если для одного ответа ассистенту нужны и правила, и текущий статус клиента, заказа или остатка, обычно требуется гибридный подход. Модели не следует предоставлять неограниченный доступ к базе данных: она вызывает узкоспециализированные инструменты, а серверная сторона проверяет пользователя, права, параметры и результат.
Поэтому практическое решение не сводится к выбору между RAG и API. Необходимо определить, какие данные являются авторитетными, насколько устаревшими они могут быть, что разрешено видеть конкретному пользователю и будет ли ассистент только отвечать на вопросы или также изменять данные.
Что в этом выборе означают RAG и прямой доступ к API
RAG, или генерация с дополненным поиском (retrieval-augmented generation), — это процесс, при котором система перед подготовкой ответа находит в источнике знаний соответствующие вопросу фрагменты и добавляет их в контекст модели. Источником может быть индекс политик, инструкций, описаний продуктов, шаблонов договоров или других документов. Модель не получает доступ ко всему хранилищу документов: поисковый слой отбирает сравнительно небольшой контекст для конкретного вопроса.
Под прямым доступом к API в этой статье подразумевается контролируемый вызов инструмента или функции во время выполнения запроса. Например, ассистент может вызвать get_order_status, find_customer_invoices или check_stock, но промежуточный слой API определяет разрешённые операции и взаимодействует с CRM, ERP или другой исходной системой. Слово «прямой» не означает, что модели передают пароль от базы данных или позволяют формировать произвольные SQL-запросы.
Ключевое различие заключается в моменте получения данных. RAG обычно использует заранее подготовленный индекс, актуальность которого зависит от синхронизации. API считывает состояние исходной системы в момент запроса, но эти данные будут настолько актуальными и корректными, насколько актуальна и корректна сама исходная система.
Сравнение RAG и API по критериям принятия решения
|
Критерий |
RAG |
Контролируемый доступ к API |
|
Наиболее подходящий контент |
Документы, политики, инструкции и описания |
Структурированные записи, статусы, остатки и расчёты |
|
Актуальность |
Зависит от частоты индексации и ошибок |
Состояние источника в момент вызова |
|
Поиск |
По смыслу и текстовому соответствию |
По заданным параметрам и операциям |
|
Контроль доступа |
Должен применяться и при отборе фрагментов |
Должен проверяться для каждой конечной точки и каждого объекта |
|
Указание источника |
Можно показать документ и фрагмент |
Можно указать систему, запись и время считывания |
|
Операции с данными |
Обычно предназначен для чтения |
Может читать или изменять данные, если это явно разрешено |
|
Основной риск сбоя |
Устаревший, нерелевантный или неполный фрагмент |
Ошибочный параметр, недоступная система или неразрешённая операция |
|
Сложность внедрения |
Подготовка документов, индексация и качество поиска |
Контракты API, авторизация, валидация и обработка ошибок |
Таблица не даёт автоматического ответа. Например, каталог продуктов можно индексировать в системе RAG, если изменения происходят редко, но часто меняющуюся цену или складской остаток следует запрашивать в исходной системе. Выбор определяется не названием данных, а допустимой степенью их устаревания и последствиями ошибочного ответа.
Когда RAG — обоснованный выбор
RAG полезен, если обоснование ответа содержится в документах, а вопрос пользователя нельзя свести к одному точному полю базы данных. Сотрудник может спросить, как в компании согласовывают скидку, какие документы необходимы для оформления клиента или что предусматривает конкретная гарантийная политика в нестандартной ситуации. В таких случаях семантический поиск помогает находить связанные фрагменты, даже если в вопросе не используются точные термины из документа.
Однако сам по себе этот метод не обеспечивает актуальность. Необходимо определить, какие документы могут попадать в индекс, кто подтверждает их статус, как обрабатывается новая версия и насколько быстро изменения становятся доступны ассистенту. Если старая и новая политики одновременно индексируются без признаков версии, модель может получить противоречивый контекст.
RAG не следует использовать по умолчанию для получения точного остатка на счёте, сегодняшнего статуса заказа или даты доставки, которая пересчитывается в операционной системе. Копировать такие данные в поисковый индекс может быть технически возможно, но задержка синхронизации создаёт ненужную неопределённость относительно фактического состояния.
Когда необходим контролируемый доступ к API
API больше подходит, если ответ зависит от текущей структурированной записи или детерминированного расчёта. Типичные примеры — неоплаченные счета клиента, этап выполнения заказа, доступное количество, статус бронирования или расчёт доставки. Модель определяет, какой разрешённый инструмент использовать, но авторитетным источником данных остаётся бизнес-система.
Безопасная интеграция API начинается с узкой операции, а не с универсального доступа. Инструмент должен принимать только необходимые параметры, проверять их формат и возвращать ответ без лишних персональных или коммерческих данных. Нельзя надёжно определять личность пользователя, компанию и роль на основании аргумента, сгенерированного моделью. Серверная сторона должна получать этот контекст из аутентифицированной сессии и проверять его применительно к конкретному объекту.
Чтение и запись также относятся к разным уровням риска. В первоначальной версии часто разумно разрешить только чтение. Если ассистент создаёт заказ, меняет адрес или отправляет счёт, необходимы дополнительная валидация, понятный пользователю предварительный просмотр действия, подтверждение, аудиторская запись и безопасная обработка повторных запросов.
Почему на практике часто побеждает гибридная архитектура
Многие бизнес-вопросы объединяют стабильные знания и изменяющееся состояние. Вопрос «Можно ли отменить этот заказ и какая сумма будет возвращена?» требует найти в документах правила отмены, считать статус заказа и, возможно, вызвать утверждённый компанией расчёт. RAG объясняет применимый порядок, а API предоставляет данные конкретного случая.
В гибридной системе слой оркестрации выбирает последовательность источников, объединяет результаты и сохраняет прослеживаемость. В ответе следует отделять найденное в документе правило от считанного из системы факта. Если один из источников недоступен, ассистент не должен заполнять пробел правдоподобной догадкой — ему следует сообщить, какую часть не удалось проверить.
Последовательность внедрения, которая начинается с данных, а не с модели
1. Опишите вопросы, на которые нужно отвечать, и разрешённые действия
Начните с конкретных вопросов пользователей, а не с требования «подключить ИИ ко всем данным компании». Для каждого вопроса укажите необходимый источник, владельца данных, допустимую степень устаревания и последствия ошибки. Отдельно отметьте действия, которые только считывают информацию, и действия, изменяющие состояние системы.
2. Определите авторитетный источник
Для каждого факта должен быть определён основной источник. Если статус клиента различается в CRM, бухгалтерской системе и электронной таблице, ИИ-ассистент не решит эту проблему управления данными. До интеграции необходимо договориться, какая система предоставляет ответ и как действовать при конфликте.
Для документов нужны статус, версия, дата вступления в силу, владелец и класс доступа. Для результатов API полезно указывать идентификатор записи, исходную систему и время считывания. Эти поля помогают как объяснять ответ, так и расследовать инциденты.
3. Разделите данные по актуальности и чувствительности
Для каждого типа данных определите максимально допустимую степень устаревания. «Актуальность» не является универсальным техническим свойством: к внутреннему руководству может применяться одно требование, а к цене или остатку — другое. График синхронизации RAG должен формироваться на основании этого требования, а не наоборот.
Одновременно классифицируйте персональные данные, финансовую информацию, коммерческую тайну и общедоступный контент. В индекс или контекст модели должен попадать только минимум, необходимый для подготовки ответа. Фильтр доступа необходимо применять до передачи модели фрагмента или результата API.
4. Проектируйте узкие источники RAG и инструменты API
На стороне RAG сохраняйте идентичность и версию документа, разделяйте содержимое на осмысленные фрагменты и предусмотрите удаление старых версий. Вместе с результатом поиска должны передаваться метаданные источника, чтобы ответ можно было проверить.
На стороне API создавайте инструменты для конкретных задач с чёткой схемой ввода и вывода. get_order_status(order_id) легче контролировать, чем универсальный query_database(query). Сервер должен проверять параметры, принадлежность объекта, права пользователя и допустимый объём данных независимо от того, что запрашивает модель.
5. Определите поведение при сбоях и неопределённости
Система должна знать, что делать, если поиск не находит достаточного обоснования, источники противоречат друг другу, API не отвечает или у пользователя нет прав. Безопасным ответом может быть отказ, уточняющий вопрос или передача запроса человеку. Это не технический недостаток, а осознанная мера контроля.
Для операций записи предусмотрите этап подтверждения и защиту от дублирования. Если после сетевой ошибки тот же запрос выполняется повторно, он не должен создавать второй заказ или дважды выполнять одно действие.
6. Создайте проверяемый журнал событий
Журнал должен связывать пользователя, вопрос, выбранные документы, вызванные инструменты, решение о предоставлении доступа, статус результата и итоговый ответ. Объём чувствительных данных в журналах следует ограничивать, однако при полном отсутствии прослеживаемости невозможно понять, где возникла ошибка: в источнике, поиске, API или интерпретации модели.
Пример: ассистент службы поддержки клиентов
Предположим, сотрудник спрашивает: «Почему заказ клиента пока нельзя отправить и что ему ответить?» Система может действовать следующим образом:
- Получить личность сотрудника и его роль доступа из аутентифицированной сессии.
- Через API считать статус конкретного заказа, недостающие действия и последние изменения.
- Найти в индексе RAG действующий порядок информирования клиентов для соответствующей причины задержки.
- Подготовить проект ответа, отдельно указав оперативные факты и обоснование из политики.
- Если API заказов недоступен, не сообщать выдуманную причину, а указать, что сейчас проверить статус невозможно.
В этом случае один RAG не знал бы текущего состояния заказа, а один API не объяснил бы утверждённый порядок коммуникации. Гибридное решение объединяет оба источника, не смешивая их роли.
Ограничения и риски, которые архитектура не устраняет
Устаревшие данные. Индекс RAG может отставать от хранилища документов, а API способен корректно вернуть неправильно поддерживаемую запись источника. Необходимо контролировать как синхронизацию, так и качество данных в источнике.
Неправильная авторизация. То, что пользователь может работать с ассистентом, не означает, что ему разрешено видеть все источники ассистента. Права необходимо проверять на уровне фрагментов документов и бизнес-объектов. Принцип нулевого доверия предполагает, что доступ не предоставляется только на основании местоположения или первоначальной аутентификации.
Инъекция промпта. В документе, веб-контенте или результате работы инструмента может содержаться текст, пытающийся изменить поведение ассистента. Полученный контент следует рассматривать как данные, а не как доверенные системные инструкции. Созданные моделью аргументы инструментов также являются недоверенным вводом, который сервер должен проверять.
Ошибка интерпретации модели. Корректный фрагмент или результат API ещё не гарантирует правильного вывода. Модель может перепутать даты, субъекты или условия. Для решений с высоким уровнем риска нужны детерминированные правила или проверка человеком, а не только формулировка языковой модели.
Доступность и расходы. Гибридный ответ может зависеть от нескольких систем, поэтому увеличиваются задержка и количество точек отказа. Необходимо установить лимиты вызовов, тайм-ауты, границы кеширования и резервный процесс, не допуская незаметной потери актуальности данных.
Как измерить, работает ли выбранный подход
Не оценивайте систему только по тому, насколько убедительно звучит ответ. Создайте репрезентативный набор вопросов с ожидаемыми источниками, сценариями доступа и правильным поведением при сбоях. Отдельно проверяйте обычные, неоднозначные, неразрешённые и технически неудачные запросы.
Практические показатели:
- как часто ответ основан на правильном документе или системной записи;
- соответствуют ли версия использованного документа и данные требованиям к актуальности;
- как часто нужный инструмент выбирается и вызывается с допустимыми параметрами;
- блокируются ли попытки несанкционированного доступа;
- доля ошибок API, поиска и итогового ответа;
- время ответа и количество обращений к внешним системам;
- качество обоснованных отказов или передачи запроса человеку.
Качество поиска RAG и качество работы API следует измерять отдельно. Иначе хороший итоговый ответ может скрыть неправильный выбор источника, а неудачная формулировка — тот факт, что слой получения данных сработал корректно.
Краткий контрольный список для выбора
Выбирайте RAG, если необходимый ответ преимущественно содержится в управляемых документах и важно показать подтверждающий фрагмент. Выбирайте API, если требуется текущее структурированное состояние, точный расчёт или контролируемое действие. Выбирайте гибридный подход, если конкретный случай необходимо интерпретировать на основании документированных правил.
Перед внедрением ответьте на четыре вопроса: какой источник является авторитетным, данные какого возраста ещё приемлемы, кто имеет право их видеть и что сделает система, если источник окажется недоступен. Если конкретных ответов нет, выбор модели проблему не решит.
Заключение
RAG и API не являются взаимозаменяемыми технологиями. RAG предоставляет модели отобранный документальный контекст, а API позволяет контролируемо получать состояние конкретного бизнес-объекта или выполнять операцию. Безопасный ИИ-ассистент использует каждый подход по назначению, сохраняет прослеживаемость источников и не выдаёт недоступную информацию за известный факт.