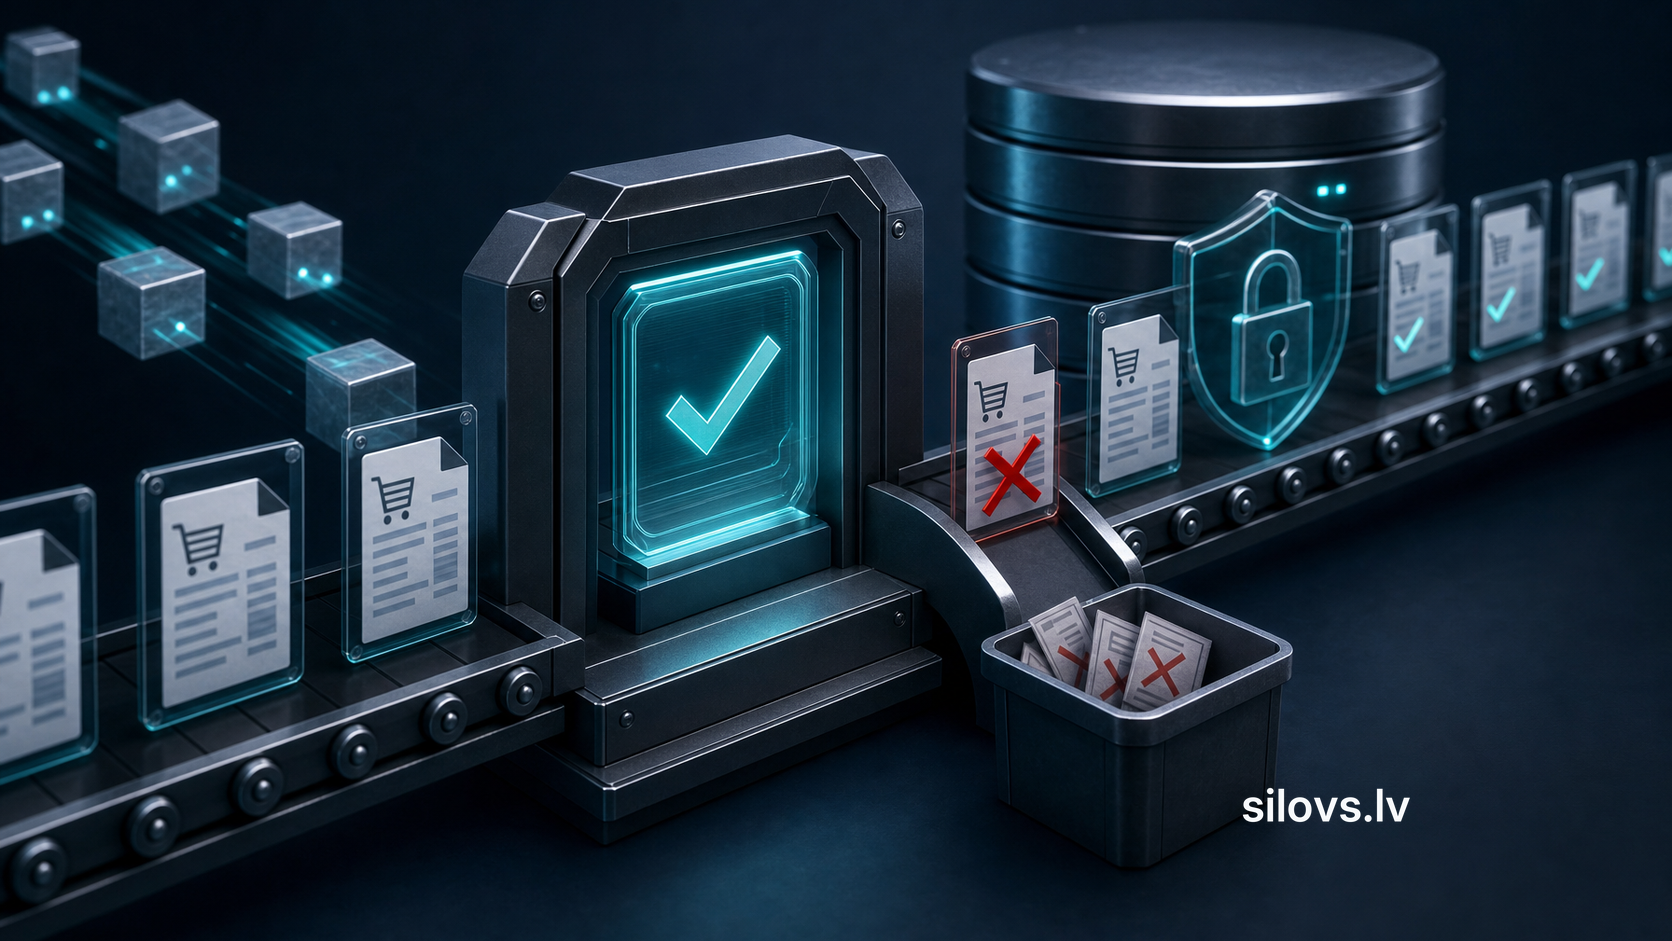
Уведомление об оплате не должно запускать выполнение заказа только потому, что его содержимое выглядит правдоподобно. Сначала нужна проверка подписи webhook по протоколу конкретного поставщика: для неё следует сохранить исходное содержимое и проверить актуальность доставки. Затем нужно выяснить, относится ли событие к нужной среде, аккаунту и заказу и действительно ли разрешает предполагаемое действие. Предотвращение дубликатов — отдельный контроль. Корректный идентификатор или ранее не встречавшееся событие не доказывают подлинность происхождения.
Где компания начинает доверять внешнему уведомлению
Начните проверку с бизнес-действия, а не списка технических библиотек. Что происходит в системе при получении уведомления? Она может отметить оплату, зарезервировать товар, предоставить доступ или создать задание складу. Найдите первое место, где внешний ввод способен вызвать такие последствия.
Попросите разработчика показать, какая проверка выполняется до этого места. Ответа «мы получаем только данные платёжной системы» недостаточно. Публично доступный адрес сам по себе не подтверждает личность отправителя. Нужны проверяемый механизм и понятный путь отклонения.
Представим, что система считывает номер заказа и статус из входящего текста, а затем передаёт заказ складу. Если проверка доверия предусмотрена лишь позже, бизнес-действие уже могло начаться. Это иллюстрация проектного риска, а не утверждение об уязвимости конкретной компании.
Цель проверки — подтвердить последовательность: сначала доверенное событие, затем разрешённое действие. Рекомендации OWASP по авторизации транзакций подчёркивают необходимость серверного контроля и итоговой проверки перед выполнением. Для заказчика интеграции это означает требование доказать, что критическую проверку нельзя обойти через другой путь ввода.
Проверка подписи webhook и идемпотентность решают разные задачи
В рамках конкретного протокола проверка подписи связывает полученное содержимое с доверенным механизмом подписания. Она не даёт общей гарантии, что заказ можно выполнить. Даже подлинное событие может относиться к другой среде или действию, на которое ваша система не должна реагировать.
Контроль идемпотентности определяет, возникли ли уже последствия конкретного действия. Он не заменяет проверку происхождения: вредоносный запрос может содержать ранее не встречавшийся идентификатор. В свою очередь, одна проверка подлинности не предотвращает повторное выполнение. Подробная модель предотвращения дубликатов рассмотрена в статье об идемпотентности в интеграциях.
В требованиях укажите отдельные ожидаемые результаты этих проверок. Если тест показывает, что повторное событие не создаёт второй заказ, это ещё не доказывает отклонение поддельного события. Если неверная подпись отклоняется, всё равно нужно проверить, не вызывает ли уже обработанное корректное событие те же последствия повторно.
Не используйте статус «проверено» без пояснения. Он должен указывать, что именно проверено: происхождение, схема содержимого, бизнес-условия или история выполнения. Объединение проверок в одном общем поле осложняет и диагностику ошибок, и приёмку безопасности.
Зачем нужно исходное содержимое запроса
В примере Stripe для валидации используются исходное тело запроса — raw body, заголовок Stripe-Signature и секрет конкретной точки приёма. Документация Stripe по диагностике предупреждает: преобразование JSON, изменение пробелов или другая повторная сериализация могут нарушить проверку подписи. Семантически похожий JSON не обязательно представляет собой те же проверяемые байты.
Поэтому разработчику интеграции нужно проследить запрос от получения до валидации. Когда фреймворк преобразует содержимое? Перезаписывает ли его промежуточный компонент? Получает ли проверка исходный поток данных или текст, заново сформированный из объекта? Это можно проверить в тестовой среде без раскрытия производственных секретов.
Сохранение исходного содержимого для проверки не означает бессрочного хранения всех платёжных данных в обычных журналах. Определите, что нужно для диагностики, где находятся эти данные и кому они доступны. Для повседневного наблюдения часто полезнее безопасно отобранная техническая сводка, чем полная выгрузка персональных и платёжных сведений.
Если проверка подписи не проходит, не решайте проблему отключением валидации. Сначала разделите возможные причины: содержимое изменено, конфигурация неверна или ожидаемый заголовок не получен. Проверьте эти варианты в контролируемой среде. Исчезновение ошибки после отключения проверки не является исправлением интеграции.
Секрет, среду и время нужно привязать к конкретной точке приёма
Выбор секрета должен определяться доверенной конфигурацией. Входящий запрос не должен произвольно указывать файл или адрес, откуда брать материал для проверки. Если интеграция обслуживает несколько аккаунтов, предусмотрите ограниченное и проверяемое соответствие между точкой приёма и разрешённым аккаунтом.
Документация Stripe указывает, что секреты локальной пересылки через CLI и точки приёма, зарегистрированной в панели управления, различаются. Одинаковый префикс не доказывает совпадения значений. Это частый вопрос диагностики, но не причина печатать секреты в общей консоли или прикладывать их к обращению в поддержку.
Рекомендации Stripe по webhook описывают подписанную временную метку, проверку свежести доставки и ротацию секретов. При повторной доставке создаются новая подпись и временная метка. Поэтому исходное время события нужно отличать от данных аутентификации конкретной доставки.
Выбирайте допустимое временное окно по документации поставщика и условиям работы интеграции. Нельзя применять универсальную границу ко всем платёжным системам. Включите в приёмочную проверку и расхождение серверных часов, чтобы команда знала, как оно проявляется и кто получает предупреждение.
Для смены секретов подготовьте проверяемую последовательность: где обновляется конфигурация, как подтверждается использование нового материала и когда старый перестаёт приниматься. Если поставщик предусматривает переходный период, контролируйте его границы. При подозрении на компрометацию обычной плановой ротации может быть недостаточно — нужна оценка инцидента.
После проверки подлинности остаётся бизнес-решение
Определите, какие события вообще могут запускать выполнение заказа. Недостаточно слова «платёж» в названии. Значение событий поставщика нужно связать с состояниями заказов компании. Событие тестовой среды не должно запускать реальную выдачу, а платёж другого аккаунта — подтверждать ваш заказ.
Проверьте связь с заказом, ожидаемую сумму и валюту, а также текущее состояние самого заказа. Это бизнес-условия, которые нужно определить в требованиях к системе, а не задача алгоритма подписи. Если заказ уже отменён или изменён, подлинное старое уведомление не разрешает игнорировать новую ситуацию.
Если нужно отдельно получить актуальный платёжный объект у поставщика, этот шаг тоже требует доверенной конфигурации аккаунта и понятного пути обработки ошибки. Неудачное чтение нельзя считать подтверждением. Неизвестное состояние остаётся неизвестным, пока не получено достаточно оснований для действия.
Ответственный со стороны бизнеса должен уметь объяснить решение одной фразой: выполнение конкретного заказа разрешили это проверенное событие и эти выполненные условия. Если основание сводится к «пришло уведомление», требования ещё недостаточно точны.
Очередь заданий не должна становиться обходом границы доверия
Приём и проверку полезно отделять от более длительной обработки заказа. Однако задание в очереди должно сохранять связь с проверенным событием. Произвольный необработанный запрос не должен становиться доверенным заданием на выполнение лишь потому, что попал во внутреннюю очередь.
Выясните, кто вправе записывать и изменять задания в очереди. Если другой путь системы может создать ту же команду выполнения без проверки, корректный получатель webhook ещё не защищает весь процесс. Дополните проверку внешней точки входа итоговым контролем перед бизнес-действием.
Спроектируйте подтверждение получения так, чтобы оно не означало необоснованного бизнес-успеха. Если проверенное событие не удалось надёжно сохранить для обработки, нужны документированные действия. Ошибку выполнения заказа, в свою очередь, следует отличать от ошибки получения уведомления. Иначе поддержка не сможет выбрать правильный шаг восстановления.
Документация Stripe предусматривает повторные доставки и не гарантирует порядок событий. Поэтому тест интеграции не может ограничиваться одним идеально доставленным уведомлением. Проверьте, как сохраняется основание конкретного действия, если события приходят не в том порядке, который показан в простой демонстрации.
Приёмочный тест: поддельное, изменённое, устаревшее и корректное событие
Это матрица для синтетической тестовой среды. Она не предписывает экспериментировать с чужой или производственной платёжной системой. Используйте тестовый аккаунт, специально предназначенный для него материал проверки и действия, которые не могут вызвать реальную выдачу товара.
|
Тестовый случай |
Ожидаемый результат |
Что проверить дополнительно |
|
Уведомление без необходимых сведений о подписи |
Отклонено до бизнес-действия |
Нет задания складу или изменения статуса оплаты |
|
Содержимое с похожей на правильную структурой и неверной подписью |
Отклонено |
Проверка дубликатов не заменяет контроль подлинности |
|
Изменено содержимое изначально корректного события |
Отклонено проверкой целостности |
Повторно сериализованная замена не принимается |
|
Подпись корректна, но время доставки вне допустимого окна |
Остановлено согласно протоколу |
Проверка времени не отключена |
|
Корректное и актуальное событие предназначено другой среде или заказу |
Не вызывает неподходящего действия |
Аккаунт и бизнес-связи проверяются отдельно |
|
Корректное событие с выполненными бизнес-условиями |
Разрешено предусмотренное тестовое действие |
Сохранено конкретное основание решения |
|
Повторная доставка того же принятого события |
Не вызывает повторных бизнес-последствий |
Повторная доставка зарегистрирована и отделена от нового действия |
Для каждого теста сохраните идентичность ввода, версию конфигурации, результат и доказательства бизнес-последствий. Один код ответа не всегда показывает, не произошло ли действие в другой системе. Сравните результат и с состоянием заказа и очереди заданий.
В негативном тесте намеренно меняйте один существенный аспект. Иначе будет трудно понять, отклонила ли система событие из-за подписи, формата или совершенно иной причины. Корректный контрольный пример помогает убедиться, что проверка безопасности не просто запретила весь процесс.
Что делать, если проверка начала отклонять настоящие уведомления
Доказательство проверки — не только снимок экрана
Привяжите результат приёмки к версии программы и конфигурации, на которых выполнялся тест. Если после этого меняется маршрут получателя или промежуточный обработчик данных, прежний успешный пример ещё не доказывает работу новой конфигурации. Нужно знать, какие проверки повторить и кто решает передать изменения в производственную среду.
Попросите объяснить и границы теста. Прошло ли событие тем же маршрутом, который будет использовать реальная интеграция, или его передали непосредственно внутренней функции? Оба теста могут быть полезны, но доказывают разное. Тест внутренней функции не показывает, что внешний принимающий слой делает с содержимым запроса.
Проверьте содержание доказательства отклонения. Оно должно позволять отличить намеренно неверную подпись от теста, вообще не дошедшего до валидации. Если получатель был недоступен, бизнес-действие тоже не произошло, но это не успешный тест безопасности подписи. Негативному результату нужны соответствующая причина и наблюдение, а не просто пустой список заказов.
После теста верните среду в предусмотренное состояние. Временный диагностический режим не должен оставаться альтернативным путём приёма. Отдельно обозначьте синтетические события, чтобы их нельзя было принять за доказательства оплаты клиента. Ответственный должен знать, какой результат получен в тесте, а какой относится к реальному действию.
Определите ответственность за безопасное восстановление
Сохраните безопасную остановку: без достаточных оснований автоматического выполнения нет. Определите, кто проверяет конфигурацию и кто со стороны бизнеса видит застрявшие заказы. Эти задачи могут быть связаны, но не требуют одинаковых прав доступа.
При диагностике сравните известный тестовый пример с текущим маршрутом приёма. Проверьте недавние изменения фреймворка, промежуточного компонента и конфигурации секретов. В журналах отделяйте категорию ошибки от чувствительного содержимого. Нет необходимости рассылать секрет или полную платёжную информацию клиента широкому кругу сотрудников поддержки.
Ручное выполнение должно быть контролируемым исключением с проверенным основанием. Кнопка «продолжить в любом случае» не является обработкой ошибок. Свяжите план восстановления с ручным резервным процессом, сохранив автора решения и подтверждающие данные.
В работе поддержки отделите наблюдение от выполнения. Сотруднику может требоваться доступ к категории отклонения и идентичности заказа, но не право менять доверенную конфигурацию. Ответственный за конфигурацию, в свою очередь, не должен одновременно незаметно подтверждать все застрявшие заказы. Определите эти границы обязанностей с учётом риска компании и возможностей команды.
В задаче восстановления перечислите незавершённые действия и их основания. Не используйте общее указание повторить все уведомления, если неясно, какие уже вызвали последствия. Перед продолжением нужно сравнить фактические состояния систем. Неясный случай оставьте для проверки, а не приравнивайте автоматически к невыполненной операции.
Об успешном восстановлении судите по работе предусмотренного процесса с сохранённым контролем. Одного исчезновения предупреждений недостаточно. Если ошибок стало меньше потому, что уведомления больше не регистрируются или принимаются без проверки, риск не устранён. Результат проверки должен показывать и правильное принятие, и предусмотренное отклонение.
Требуйте доказательства до автоматического выполнения
При передаче интеграции попросите показать корректное тестовое событие и его намеренно повреждённые варианты. Вам не нужно самостоятельно реализовывать криптографию, но нужно видеть, что ошибочные случаи не запускают выполнение заказа, а корректный путь остаётся работоспособным.
Для проверки автоматизации бизнес-процессов укажите поставщика платёжного сервиса и событие, после которого начинается выполнение. Не отправляйте секреты. Начальный вопрос конкретен: что доказывает, что именно этому уведомлению можно доверять и именно этот заказ можно выполнить?