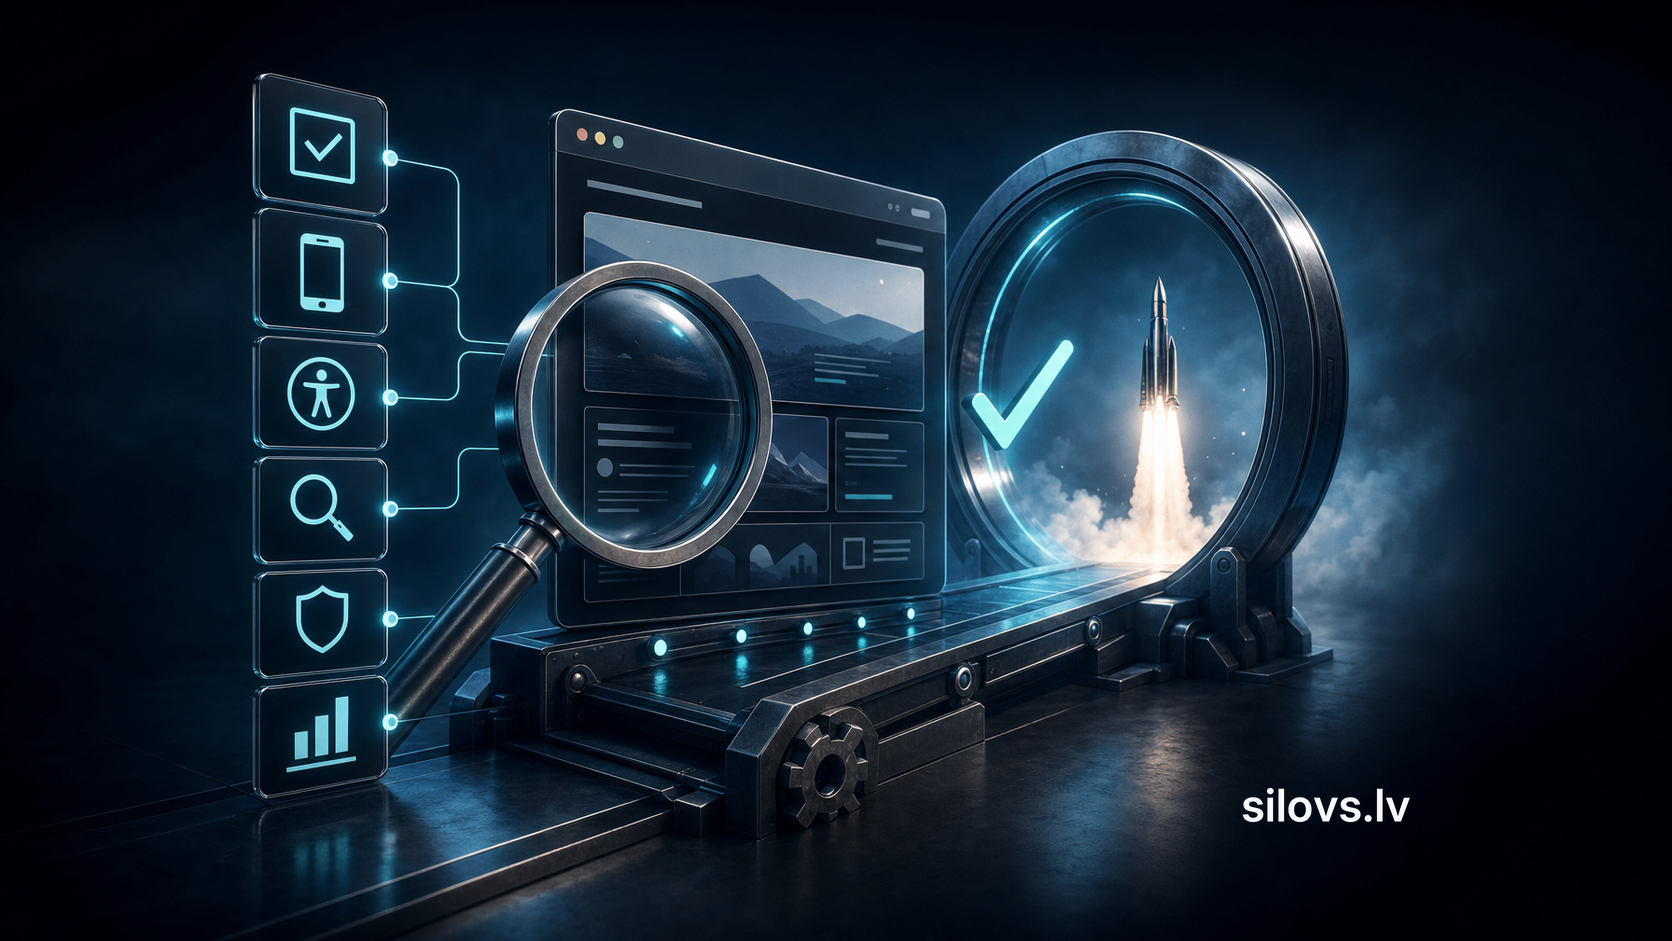
Mājaslapu nevajadzētu pieņemt tikai tāpēc, ka tā izskatās pabeigta un galvenās pogas darbojas. Pirms nodošanas jāpārbauda prasību izpilde, svarīgākie lietotāju ceļi, saturs, mobilā versija, piekļūstamība, veiktspēja, SEO, analītika, drošība un gatavība uzturēšanai. Katrai pārbaudei vajadzīgs sagaidāmais rezultāts, atbildīgais un pierādījums. Publicēšanas lēmumu pieņem tikai tad, kad nav neatrisinātu bloķējošu defektu, ir saskaņoti pieļaujamie trūkumi un sagatavots atgriešanās jeb rollback plāns. Šāda mājaslapas pieņemšanas testēšana samazina risku, ka būtiskas problēmas pirmie atklās klienti vai meklētājprogrammas.
Ko nozīmē mājaslapas pieņemšanas testēšana
Pieņemšanas testēšana ir pasūtītāja pārbaude, vai piegādātais risinājums atbilst saskaņotajām prasībām un ir gatavs paredzētajai lietošanai. Tās pamats nav subjektīvs iespaids, bet tehniskais uzdevums, apstiprinātie dizaini, satura struktūra, integrāciju apraksti un pieņemšanas kritēriji.
To nevajadzētu sajaukt ar izstrādātāja kvalitātes kontroli. Izstrādātājs pārbauda kodu, komponentes un tehnisko darbību, savukārt pasūtītājs apstiprina biznesa rezultātu: vai klients var atrast pakalpojumu, nosūtīt pieteikumu, saņemt pareizu apstiprinājumu un vai uzņēmums saņem izmantojamus datus. Lietotāju pieņemšanas testēšana jeb UAT ir šā procesa daļa, kurā risinājumu pārbauda cilvēki, kuri pārzina reālo darba plūsmu.
Pārbaude pēc publicēšanas joprojām ir vajadzīga, jo produkcijas vidē var atšķirties domēns, kešatmiņa, analītika un ārējās integrācijas. Tomēr tā neaizstāj pārbaudi pirms palaišanas.
Sāciet ar prasību un testu matricu
Kontrolsaraksts kļūst lietojams tikai tad, ja katru punktu var nepārprotami apstiprināt vai noraidīt. Izveidojiet vienu pieņemšanas matricu, nevis izkaisiet komentārus e-pastos, čatos un ekrānattēlos.
|
Lauks |
Ko tajā norādīt |
|
Prasība |
Saite uz tehnisko uzdevumu, dizainu vai saskaņoto izmaiņu |
|
Scenārijs |
Lietotāja darbības un testa priekšnosacījumi |
|
Sagaidāmais rezultāts |
Konkrēts, novērojams sistēmas rezultāts |
|
Vide un ierīce |
Pārlūks, ekrāna izmērs, testa vai produkcijas vide |
|
Atbildīgais |
Persona, kas veic vai apstiprina pārbaudi |
|
Pierādījums |
Ekrānattēls, video, testa ieraksts vai sistēmas žurnāls |
|
Statuss |
Nav sākts, izdevies, neizdevies vai bloķēts |
Piemēram, prasība “pieteikuma forma darbojas” nav pietiekami precīza. Pārbaudāms kritērijs ir: pēc obligāto lauku aizpildīšanas tiek izveidots viens pieteikums, lietotājs redz apstiprinājumu, atbildīgais saņem paziņojumu, bet analītikā tiek reģistrēts saskaņotais notikums. Atsevišķi jāpārbauda kļūdaini dati, atkārtota pogas nospiešana un ārējā pakalpojuma nepieejamība.
Ja kāda funkcija nebija aprakstīta prasībās, pieņemšanas posms nav piemērots brīdis, lai to klusējot padarītu par obligātu. Tā jāreģistrē kā jauna izmaiņa ar atsevišķu apjoma, termiņa un izmaksu lēmumu.
Sagatavojiet vidi, lomas un testa datus
Pirms testēšanas vienojieties, kura versija tiek pārbaudīta. Testa rezultāti zaudē vērtību, ja izstrādes komanda tajā pašā laikā bez uzskaites maina kodu vai saturu. Versijai vajadzīgs identificējams laidiena numurs vai izmaiņu saraksts. Pēc labojumiem jāatkārto konkrētais tests un ar to saistītie scenāriji.
Testa vidē pēc iespējas jāatdarina produkcijas konfigurācija, taču tajā nedrīkst neapdomīgi izmantot reālus klientu personas datus. Sagatavojiet kontrolētus testa lietotājus, e-pasta adreses, failus un maksājumu vai integrāciju testa režīmus. Nosakiet arī lomas: kas pārbauda saturu, kas biznesa procesus, kas tehniskos nosacījumus un kam ir tiesības pieņemt gala lēmumu.
Pirms sākuma fiksējiet zināmos ierobežojumus. Ja testa vidē nav iespējams pārbaudīt, piemēram, produkcijas e-pastu piegādi vai maksājumu, šim scenārijam jāparedz kontrolēta pārbaude publicēšanas laikā.
Pārbaudiet pilnus lietotāja ceļus, nevis atsevišķas lapas
Mājaslapas vērtība rodas no pabeigta uzdevuma, tāpēc funkcionālos testus veidojiet ap svarīgākajiem lietotāju ceļiem. Pakalpojumu uzņēmumam tie var būt pakalpojuma atrašana, nosacījumu izlasīšana, kontaktu pārbaude un pieteikuma nosūtīšana. E-komercijā ceļš var ietvert preces izvēli, grozu, piegādi, apmaksu un pasūtījuma apstiprinājumu.
Katram kritiskajam ceļam pārbaudiet:
- veiksmīgu scenāriju no sākuma līdz beigām;
- tukšus, nepareizus un robežvērtību datus;
- saprotamus kļūdu paziņojumus pie attiecīgā lauka;
- pogu aizsardzību pret nejaušu atkārtotu iesniegšanu;
- e-pastu, CRM, maksājumu un citu integrāciju rezultātu;
- lietotāja iespēju turpināt pēc kļūdas vai sesijas pārtraukuma;
- saites, lejupielādes, meklēšanu, filtrus un valodu maiņu, ja tie ietilpst projektā.
Nepietiek redzēt paziņojumu “nosūtīts”. Jāpārbauda, vai dati nonāk paredzētajā sistēmā, saglabā pareizo lauku nozīmi un nerada dublikātu. Ja ir administrācijas vide, pārbaudiet arī satura izveidi, priekšskatījumu, publicēšanu, atpublicēšanu, lietotāju tiesības un kļūdainas darbības atcelšanas iespējas.
Saturs, mobilā versija un piekļūstamība
Drukas kļūdu meklēšana ir tikai viena satura pārbaudes daļa. Pārliecinieties, ka nosaukumi, cenas, kontaktinformācija, darba laiks un pakalpojumu nosacījumi ir savstarpēji saskaņoti. Pārbaudiet arī lapu virsrakstu hierarhiju, pogu tekstus, attēlu alternatīvos tekstus, failu nosaukumus, 404 lapu un saturu visās publicējamajās valodās. Pagaidu teksti, testa ieraksti un nepabeigtas lapas jāatrod ar satura inventarizāciju, nevis tikai pārlūkojot sākumlapu.
Responsīvo dizainu pārbauda vairākos reālos ekrānu platumos un vismaz projekta atbalstītajās pārlūkprogrammās. Līdztekus izskatam jāvērtē izvēlnes lietojamība, formas lauki, ekrāna tastatūras ietekme, horizontāla ritināšana, pieskārienu mērķi, modālie logi un gari virsraksti. Automātisks ierīču emulators palīdz, bet pilnībā neaizstāj pārbaudi fiziskā telefonā.
Piekļūstamības pārbaudē apvienojiet automatizētus rīkus ar manuālu lietošanu. Pārbaudiet darbu ar tastatūru, redzamu fokusu, loģisku fokusa secību, formu etiķetes, kļūdu identificēšanu, krāsu kontrastu un satura saprotamību bez attēliem. W3C WCAG 2.2 dod pārbaudāmus kritērijus, taču projektam iepriekš jānosaka sasniedzamais atbilstības līmenis. Automātisks rezultāts viens pats neapliecina pilnīgu atbilstību.
Veiktspēja jāmēra, nevis jāvērtē pēc sajūtas
Lapa izstrādātāja datorā un ātrā birojā var šķist ātra, lai gan klienta ierīcē tā darbojas slikti. Pārbaudiet galvenos lapu tipus mobilajā un datora skatā, izmantojot gan laboratorijas testus, gan pēc publicēšanas pieejamos reālo lietotāju datus.
Google web.dev Core Web Vitals “labas” pieredzes robežvērtības ir LCP līdz 2,5 sekundēm, INP līdz 200 milisekundēm un CLS līdz 0,1, vērtējot 75. procentili. Šie rādītāji palīdz vienoti novērtēt ielādi, mijiedarbības reakciju un vizuālo stabilitāti, bet tie nav vienīgais kvalitātes kritērijs. Papildus jāpārbauda attēlu izmēri, fontu ielāde, trešo pušu skripti, kešatmiņa un servera kļūdas.
Ja mērķis nav sasniegts, fiksējiet konkrēto lapu, ierīces profilu un testa apstākļus. Atsevišķs rezultāts bez konteksta nav drošs pamats pieņemšanas lēmumam.
SEO, indeksēšana un analītika
Pirms publicēšanas pārbaudiet katras indeksējamās lapas unikālo nosaukumu, meta aprakstu, vienu galveno H1, saprotamu URL un iekšējās saites. Pārliecinieties, ka canonical norāda uz paredzēto URL, valodu versiju saites ir savstarpēji saskaņotas un vecajām adresēm sagatavota 301 novirzīšanas karte. Novirzīšanas jāpārbauda līdz gala adresei, nepieļaujot nevajadzīgas ķēdes vai ciklus.
Īpaši bīstama ir testa vides aizsardzības mehāniska pārnešana uz produkciju. Pirms un tūlīt pēc palaišanas pārbaudiet robots.txt, noindex, canonical, XML vietnes karti un servera atbildes kodus. Google dokumentācija uzsver, ka robots.txt nosaka pārmeklēšanas piekļuvi, nevis droši novērš URL parādīšanos meklēšanas rezultātos. Konfidenciāla vide jāaizsargā ar autentifikāciju, nevis tikai ar robotu norādēm.
Analītikai izveidojiet atsevišķu testu plānu. Pārbaudiet, vai lapu skatījumi un galvenie notikumi tiek reģistrēti vienu reizi, satur vajadzīgos parametrus un neietver nevajadzīgus personas datus. Tāpat pārbaudiet piekrišanas risinājuma saskaņoto darbību, iekšējās datplūsmas noteikumus un kampaņu parametru saglabāšanu. Pēc publicēšanas testa notikumus salīdziniet ar reālo darbību sistēmā, piemēram, ar saņemto pieteikumu.
Drošība un personas datu apstrāde
Pieņemšanas tests neaizstāj profesionālu drošības auditu, tomēr pirms publicēšanas nedrīkst ignorēt pamatkontroles. Pārbaudiet HTTPS un novirzīšanu no HTTP, administratoru piekļuves, lomu tiesības, paroļu atjaunošanu, failu augšupielādi, ievades validāciju, kļūdu paziņojumus, atkarību atjauninājumus, rezerves kopijas un darbību žurnālus. Produkcijā nedrīkst palikt testa konti, noklusējuma paroles, atkļūdošanas režīms vai publiski pieejami konfigurācijas faili.
OWASP Web Security Testing Guide var izmantot kā strukturētu pamatu padziļinātām pārbaudēm, taču vajadzīgais apjoms ir atkarīgs no riska. Publiskai informatīvai vietnei un sistēmai ar klientu kontiem, maksājumiem vai sensitīviem datiem nevar piemērot vienādu pārbaudes dziļumu.
Formās pārbaudiet, kādi personas dati tiek prasīti, kur tie nonāk, kam ir piekļuve un cik ilgi tie tiek glabāti atbilstoši uzņēmuma apstiprinātajam procesam. Eiropas Savienības Vispārīgā datu aizsardzības regula nosaka personas datu apstrādes principus, taču tehniskais pieņemšanas tests neapstiprina juridisko atbilstību. Privātuma paziņojuma, sīkdatņu un piekrišanas risinājuma juridiskais pamats jāvērtē kompetentam speciālistam.
Publicēšanas plāns ir daļa no pieņemšanas
Pat kvalitatīvi pārbaudīta versija var radīt problēmas nepareizas izvietošanas dēļ. Publicēšanas plānā norādiet darbību secību, atbildīgos, piekļuves, paredzamo pārtraukumu, DNS vai domēna izmaiņas, datu migrāciju, kešatmiņas notīrīšanu un saziņu ar iesaistītajiem.
Rollback plānam jāatbild uz trim jautājumiem: pēc kāda signāla palaišana tiek apturēta, kurš pieņem lēmumu un kā tehniski atjauno iepriekšējo darbspējīgo versiju. Rezerves kopija nav pietiekama, ja nav zināms tās atjaunošanas process un nav pārbaudīts, ka tajā ir vajadzīgie dati.
Uzreiz pēc publicēšanas izpildiet īsu produkcijas pārbaudi:
- atveriet svarīgākās lapas un pārbaudiet servera atbildes;
- nosūtiet kontrolētu pieteikumu un pārbaudiet visu datu ceļu;
- pārbaudiet novirzīšanas, canonical, robots.txt un noindex;
- apstipriniet analītikas notikumus un piekrišanas mehānismu;
- pārskatiet kļūdu žurnālus un galveno integrāciju stāvokli;
- pārbaudiet administratora piekļuvi un rezerves kopijas izveidi.
Šai pārbaudei jābūt īsai un iepriekš sagatavotai. Produkcijas vide nav piemērota nekontrolētai eksperimentēšanai.
Kā pieņemt go/no-go lēmumu
Defektu skaitu vien nepietiek izmantot par lēmuma kritēriju. Viena kļūda, kas atklāj klientu datus vai neļauj nosūtīt pieteikumu, ir svarīgāka par vairākiem kosmētiskiem trūkumiem. Projektā iepriekš definējiet prioritātes, piemēram, bloķējošs defekts, būtisks defekts, trūkums ar pieņemamu pagaidu risinājumu un kosmētiska nepilnība.
Publicēšanu var apsvērt, ja:
- izpildīti obligātie pieņemšanas kritēriji;
- nav neatrisinātu bloķējošu drošības, datu vai pamatfunkciju problēmu;
- katram zināmajam trūkumam ir īpašnieks, termiņš un skaidri pieņemts risks;
- sagatavots un saprasts publicēšanas un rollback plāns;
- nodošanas dokumenti un nepieciešamās piekļuves ir saņemtas.
Ja uzņēmums apzināti publicē ar nebūtiskiem defektiem, lēmums jādokumentē. Frāze “salabosim vēlāk” bez atbildīgā un termiņa nav riska pārvaldība.
Ko saņemt projekta nodošanas brīdī
Pieņemta mājaslapa vēl nav pārvaldāma mājaslapa. Nodošanas komplektā atkarībā no projekta jāiekļauj piekļuves un to īpašnieki, koda un konfigurācijas atrašanās vieta, izvietošanas instrukcija, domēna un hostinga informācija, integrāciju saraksts, rezerves kopiju kārtība, analītikas konfigurācija, licenču un ārējo pakalpojumu saraksts, kā arī zināmie ierobežojumi.
Jāvienojas arī par garantijas perioda vai turpmākās uzturēšanas kārtību: kur pieteikt kļūdu, kā noteikt tās prioritāti un kurš drīkst apstiprināt izmaiņas. Paroles nevajadzētu nodot vienā neaizsargātā dokumentā; piekļuves jāpiešķir kontrolētā veidā un pēc nodošanas jāpārskata.
Ierobežojumi un riski
Neviens kontrolsaraksts nevar pierādīt, ka mājaslapā nav kļūdu. Rezultātu ierobežo prasību kvalitāte, izvēlētās ierīces, pārlūkprogrammas, testa dati un ārējo sistēmu pieejamība. Automatizēti rīki atrod tikai daļu piekļūstamības, drošības un veiktspējas problēmu, bet testa vide nevar pilnīgi atkārtot reālo datplūsmu.
Tāpēc pieņemšana ir riska lēmums, nevis absolūtas nevainojamības apliecinājums. Augstāka riska funkcijām vajadzīga padziļināta drošības, slodzes, juridiskā vai piekļūstamības pārbaude, ko veic attiecīgās jomas speciālists.
Secinājums
Laba mājaslapas pieņemšanas testēšana savieno prasības, reālus lietotāju ceļus, pierādījumus un skaidru publicēšanas lēmumu. Ja ir viena testu matrica, noteiktas defektu prioritātes, atbildīgās lomas un pārbaudāms rollback plāns, projekta nodošana vairs nav subjektīva apskate. Tā kļūst par kontrolētu pāreju no izstrādes uz ikdienā uzturamu produkcijas sistēmu.