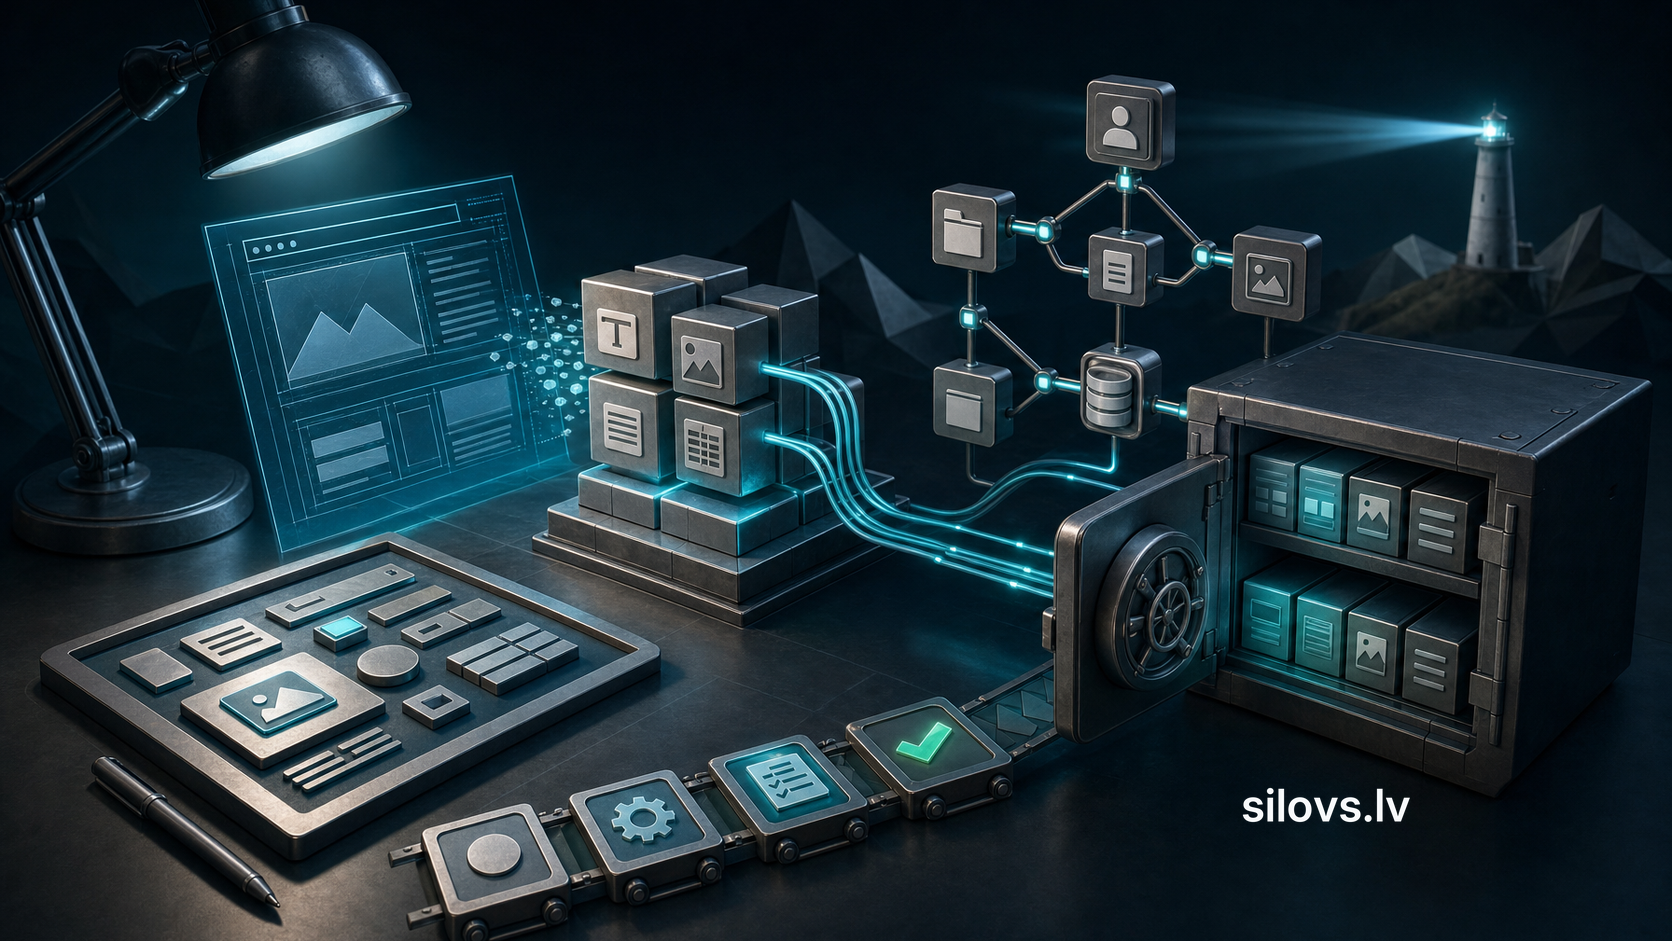
CMS izmaiņas ir droši ieviestas nevis tad, kad tās “strādā uz izstrādātāja datora”, bet tad, kad komanda spēj atkārtojami nogādāt vienu pārbaudītu versiju līdz produkcijai, savlaicīgi pamanīt kļūmi un kontrolēti atgriezt sistēmu stabilā stāvoklī.
Tam vajadzīgi trīs savstarpēji saistīti elementi. Staging vide parāda, kā izmaiņas uzvedas produkcijai līdzīgā sistēmā. Versiju kontrole fiksē, kas, kad un kāpēc mainīts. Rollback plāns nosaka, kā rīkoties, ja pēc publicēšanas rodas tehniska vai biznesa problēma. Neviens no šiem elementiem atsevišķi nav pietiekams.
Drošas ieviešanas pamatprincips ir vienkāršs: produkcijā nedrīkst improvizēt darbības, kuras iepriekš varēja pārbaudīt citā vidē. Jo lielāks izmaiņu risks, jo precīzāk jābūt definētam izlaidumam, pārbaudēm, atbildīgajiem, apturēšanas kritērijiem un atjaunošanas secībai.
Kāpēc tieša labošana produkcijā rada nekontrolējamu risku
Ātra CSS korekcija vai viena iestatījuma maiņa produkcijā var šķist nekaitīga. Problēma sākas tad, kad nav precīzi zināms, kas tika mainīts, nav saglabāta iepriekšējā versija un labojums ietekmē citu šablonu, lietotāju lomu, kešatmiņu vai integrāciju.
Tiešas izmaiņas serverī rada vairākas sekas:
produkcijas kods vairs neatbilst repozitorijam;
izstrādātāji nevar droši atkārtot vai pārskatīt izmaiņu;
nākamais deploy var pārrakstīt manuālo labojumu;
nav automātisku testu un kolēģa pārskata;
kļūmes brīdī nav skaidra atgriešanās punkta;
incidenta cēloni grūti atdalīt no citām vienlaicīgām izmaiņām.
Izņēmuma labojumi produkcijā reizēm ir nepieciešami, piemēram, aktīva drošības incidenta laikā. Arī tad darbība jāfiksē, jāierobežo līdz minimumam un nekavējoties jāatspoguļo versiju kontrolē, lai produkcija un repozitorijs atkal sakristu.
Trīs vides ar skaidri atšķirīgiem uzdevumiem
Drošā CMS izstrādes plūsmā parasti izmanto vismaz development, staging un production vidi.
| Vide | Galvenais uzdevums | Pieļaujamā nestabilitāte |
|---|---|---|
| Development | Izstrāde, eksperimenti un lokāli testi | Augsta; dati var būt testa dati |
| Staging | Izlaiduma kandidāta integrācijas un pieņemšanas pārbaude | Zema; videi jāatdarina produkcijas būtiskie nosacījumi |
| Production | Reālu lietotāju un biznesa procesu apkalpošana | Ļoti zema; tikai apstiprinātas versijas |
Staging nav vienkārši vēl viena CMS instalācija. Tai jābūt pietiekami līdzīgai produkcijai tajos aspektos, kas var mainīt rezultātu: programmatūras versijās, servera konfigurācijā, datubāzes dzinējā, kešatmiņā, fona darbos, failu glabāšanā, piekļuves modelī un galvenajās integrācijās. Pilnīga identitāte ne vienmēr ir ekonomiski pamatota, taču kritiskajām atšķirībām jābūt zināmām un dokumentētām.
Vienlaikus staging jābūt izolētai. Tai vajadzīga sava datubāze, savi piekļuves dati un droši testa savienojumi. E-pasta sūtīšanu novirza uz testa adresēm, maksājumu sistēmām izmanto sandbox režīmu, bet webhook un API izsaukumus nepieļauj pret reāliem biznesa procesiem bez apzinātas kontroles. Staging lapai jānovērš publiska indeksēšana un nejauša piekļuve, tomēr ar robots.txt vien nepietiek — izmanto autentifikāciju un atbilstošus HTTP vai meta norādījumus.
Ja staging vajadzīgi produkcijas dati, tos kopē tikai pamatota testa mērķa dēļ, samazina līdz nepieciešamajam apjomam un anonimizē personas datus. Produkcijas noslēpumus, klientu e-pastus un reālus maksājumu datus testa vidē nepārnes pēc noklusējuma.
Ko glabāt versiju kontrolē
Git veido projekta satura momentuzņēmumu vēsturi. CMS projektā repozitorijā jānonāk visam, kas nepieciešams, lai vienu un to pašu sistēmas versiju varētu uzbūvēt atkārtoti:
pašu izstrādātais kods, šabloni, moduļi un tēmas;
datubāzes shēmas migrācijas;
atkarību manifesti un lock faili;
būvēšanas un deploy skripti;
infrastruktūras un servisu konfigurācijas šabloni;
automātiskie testi;
īsa izlaiduma un rollback dokumentācija.
Versiju kontrole nav paredzēta produkcijas datubāzes saturam, augšupielādētajiem mediju failiem vai noslēpumiem. Paroles, API atslēgas un privātie sertifikāti jāglabā atsevišķā secrets pārvaldības sistēmā. OWASP CI/CD vadlīnijas iesaka neiekodēt noslēpumus repozitorijā vai pipeline konfigurācijā, aizsargāt galvenos zarus, pārskatīt pull request un piemērot minimālo tiesību principu.
Praktiska plūsma var būt šāda: atsevišķs zars izmaiņai, pull request ar aprakstu un testa soļiem, automātiskās pārbaudes, kolēģa pārskats, apvienošana aizsargātā galvenajā zarā un nemainīgs release tags. Produkcijā izvieto tieši to artefaktu, kas pārbaudīts staging, nevis vēlreiz veido “gandrīz tādu pašu” pakotni no cita koda stāvokļa.
Pirms darba novērtējiet izmaiņas risku
Vienādu ieviešanas procedūru visām izmaiņām var būt grūti uzturēt, tāpēc procesu pielāgo riskam. Tomēr arī nelielam labojumam jāpaliek versiju kontrolē un jāpārbauda vismaz galvenais scenārijs.
| Riska līmenis | Piemēri | Nepieciešamā kontrole |
| Zems | Teksta stils, neliela šablona korekcija, nekritisks satura lauks | Koda pārskats, staging smoke tests, ātra koda atgriešana |
| Vidējs | CMS moduļa atjauninājums, jauna forma, izmaiņas kešatmiņā vai meklēšanā | Integrācijas un lomu testi, rezerves kopija, definēti monitoringa rādītāji |
| Augsts | Autorizācija, tiesības, maksājumi, datubāzes shēma, API vai liels atkarību atjauninājums | Paplašināts tests, apstiprinājums, izmaiņu logs, datu atjaunošanas plāns un gatavs atbildīgais |
Riska novērtējumā ņem vērā ne tikai koda rindu skaitu. Viena konfigurācijas vērtība var atslēgt autorizāciju vai nosūtīt paziņojumus nepareizam saņēmējam. Svarīgs ir iespējamais efekts, atklāšanas ātrums, atjaunošanas sarežģītība un tas, vai izmaiņa skar datus neatgriezeniski.
Staging pārbauda izlaidumu kā vienotu sistēmu
Staging jāizvieto gatavs izlaiduma kandidāts ar paredzētajām migrācijām un konfigurāciju. Pārbaude “lapa atveras” ir tikai sākums. CMS gadījumā jāiziet vismaz šādi scenāriji:
publiskās lapas un galvenās navigācijas;
pieslēgšanās, paroles atjaunošana un sesijas;
katras būtiskās lietotāju lomas atļautās un aizliegtās darbības;
satura izveide, rediģēšana, priekšskatījums, publicēšana un dzēšana;
attēlu un dokumentu augšupielāde, apstrāde un attēlošana;
valodu versijas, tulkojumi, canonical un hreflang, ja tie tiek izmantoti;
meklēšana, filtri, formas, e-pasti, webhook un API integrācijas;
sitemap, robots, structured data un galvenie SEO metadati;
kešatmiņas atjaunošana un CDN uzvedība;
fona uzdevumi, cron, rindas un plānotās publikācijas;
kļūdu žurnāli, ātrdarbības kritiskie punkti un mobilā lietošana.
Automātiskie testi nodrošina atkārtojamību, bet manuāla pieņemšanas pārbaude palīdz pamanīt satura un darba plūsmas problēmas, kuras tehnisks tests nezina. Augsta riska izmaiņām vēlams izmantot produkcijai līdzīgu datu apjomu, jo migrācija ar simts testa ierakstiem var uzvesties citādi nekā ar miljoniem rindu.
Datubāzes migrācija ir atsevišķs riska slānis
Koda versiju bieži var nomainīt dažu minūšu laikā. Datubāzes izmaiņu atgriešana var būt lēna, nepilnīga vai pat neiespējama bez datu zuduma. Tāpēc rollback plāns nedrīkst aprobežoties ar iepriekšējā Git taga izvietošanu.
Drošāka pieeja ir veidot atpakaļsaderīgas migrācijas vairākos posmos:
Pievieno jauno tabulu vai kolonnu, vēl nenoņemot veco.
Izvieto kodu, kas spēj strādāt pārejas stāvoklī.
Pārnes vai aizpilda datus kontrolētā procesā.
Pārslēdz lasīšanu un rakstīšanu uz jauno struktūru.
Veco struktūru noņem tikai nākamā izlaidumā, kad atgriešanās logs beidzies.
Šo pieeju bieži sauc par expand–migrate–contract. Tā prasa vairāk disciplīnas, bet ļauj atgriezt koda versiju, kamēr datubāze vēl ir saderīga. Destruktīvas darbības — kolonnas dzēšana, datu pārrakstīšana vai formāta neatgriezeniska konvertēšana — jāatliek līdz brīdim, kad jaunā versija ir pierādījusi stabilitāti.
Migrāciju izmēģina staging ar datubāzes kopiju, kas pēc struktūras un apjoma ir pietiekami reprezentatīva. Jāizmēra izpildes laiks, bloķēšanas iespēja, diska vieta un ietekme uz fona darbiem. Ja migrāciju nav droši atgriezt, plānā skaidri jānorāda, ka rollback prasa datubāzes atjaunošanu vai forward fix.
Rezerves kopija vēl nav rollback plāns
Git atjauno kodu, bet ne produkcijas saturu. Pilnam CMS atjaunošanas komplektam var būt vajadzīga datubāze, augšupielādētie faili, konfigurācija, piekļuves lomas un ārējo servisu stāvoklis. Kopijas laiks jāsasaista ar konkrēto izlaidumu, lai kods, shēma un dati būtu savstarpēji saderīgi.
Rezerves kopija ir vērtīga tikai tad, ja to var atjaunot. AWS Well-Architected vadlīnijas iesaka periodiski veikt testa atjaunošanu un pārbaudīt, vai rezultāts ir lietojams noteiktajā RTO un RPO. RTO raksturo pieļaujamo atjaunošanas ilgumu, bet RPO — pieļaujamo datu zuduma periodu.
Datubāzes atjaunošana nav vienmēr ātrākais risinājums. Tā var pārrakstīt klientu pasūtījumus, pieteikumus vai redakcionālas izmaiņas, kas radušās pēc kopijas izveides. Tāpēc vispirms nosaka, vai pietiek ar koda rollback, konfigurācijas atgriešanu, feature flag izslēgšanu vai forward fix. Pilnu datu restore izmanto, kad problēma tiešām skar datu integritāti vai shēma vairs nav saderīga.
Ko satur praktiski izpildāms rollback plāns
Frāze “ja būs problēma, atgriezīsim iepriekšējo versiju” nav plāns. Pirms deploy jābūt atbildēm uz konkrētiem jautājumiem.
| Elements | Kas jādefinē |
| Aktivizēšanas kritērijs | Kļūdu pieaugums, nestrādājoša autorizācija, maksājumu kļūmes, datu bojājums vai cits izmērāms slieksnis |
| Lēmuma īpašnieks | Kurš drīkst apturēt deploy un sākt rollback |
| Atgriešanas mērķis | Precīzs stabilais tags, artefakts un konfigurācijas versija |
| Datu rīcība | Vai shēma ir atpakaļsaderīga, vajadzīgs restore vai forward migrācija |
| Tehniskā secība | Trafiks, maintenance režīms, darbi rindā, kods, datubāze, kešatmiņa un CDN |
| Pārbaude | Konkrēti smoke tests, žurnāli un biznesa scenāriji pēc atgriešanas |
| Komunikācija | Kam paziņo par incidentu, statusu un atjaunošanu |
Rollback komandas un piekļuves pārbauda pirms izlaiduma. Ja atjaunošanai vajadzīga persona, kura nav sasniedzama, vai parole, kuru neviens nevar atrast, plāns praktiski nepastāv. Kubernetes dokumentācija rāda, kā platforma var saglabāt izlaidumu vēsturi, uzraudzīt rollout un atgriezties pie konkrētas revīzijas, taču arī automatizētam rollback nepieciešama saderīga datubāze un pēc-atjaunošanas pārbaude.
Produkcijas ieviešanas secība
Pirms izmaiņu loga iesaldē izlaiduma apjomu. Ja tajā pēdējā brīdī pievieno “vēl vienu mazu labojumu”, staging pārbaudītais kandidāts vairs nav tas pats, ko izvieto produkcijā.
Praktiska secība:
Apstiprina release tagu, izmaiņu sarakstu, atbildīgos un rollback mērķi.
Pārbauda pēdējās rezerves kopijas un, ja vajadzīgs, izveido pirmsizlaiduma kopu.
Pārliecinās, ka staging pārbaudīts tieši tas pats artefakts.
Aptur riskantos fona darbus vai ievieš īsu maintenance režīmu, ja tas nepieciešams.
Izvieto kodu un konfigurāciju, pēc tam izpilda migrācijas paredzētajā secībā.
Notīra tikai vajadzīgās kešatmiņas un atjauno servisus.
Veic kritiskos smoke tests ar vairākām lomām.
Uzrauga kļūdu līmeni, atbildes laiku, darbus rindā un galvenos biznesa notikumus.
Formāli aizver izmaiņu tikai pēc noteikta novērošanas perioda.
Ja infrastruktūra to atbalsta, rolling, blue–green vai canary ieviešana var samazināt pārtraukumu un ierobežot kļūdainās versijas ietekmi. GitHub deployment environments ļauj nodalīt staging un production, ierobežot zarus, piekļuvi noslēpumiem un pievienot apstiprināšanas vārtus. Konkrētais rīks ir sekundārs; svarīgākais ir tas, lai izlaiduma ceļš būtu atkārtojams un auditējams.
Biežākās kļūdas, kas rada viltus drošības sajūtu
Staging būtiski atšķiras no produkcijas. Tests neaptver reālo PHP, datubāzes, keša vai integrāciju kombināciju.
Produkcijā veido citu artefaktu. Staging apstiprinātā pakotne nav tā pati, kas nonāk pie lietotājiem.
Datubāzes migrācijas nav versētas. Shēmas izmaiņas tiek veiktas manuāli un nav atkārtojamas.
Noslēpumi atrodas repozitorijā. Vēsture tos saglabā arī pēc faila dzēšanas.
Rezerves kopija nav testēta. Faila esamību kļūdaini uzskata par atjaunošanas spēju.
Rollback nav izmēģināts. Instrukcija pirmoreiz tiek lasīta incidenta laikā.
Nav novērošanas kritēriju. Deploy tehniski pabeigts, bet fona darbi, formas vai redaktoru plūsmas jau nedarbojas.
Vienlaikus izmaina pārāk daudz. Cēloni un drošo atgriešanas punktu kļūst grūti noteikt.
Īsa kontrolsaraksta versija
Pirms produkcijas ieviešanas pārbaudiet:
izmaiņas ir repozitorijā, pārskatītas un piesaistītas release tagam;
staging izmantots tas pats artefakts un paredzētā migrācija;
pārbaudītas lietotāju lomas, saturs, formas, integrācijas, SEO un fona darbi;
rezerves kopija aptver datubāzi un vajadzīgos failus;
zināms stabilais atgriešanas punkts un datubāzes saderība;
rollback komandām, tiesībām un atbildīgajiem var piekļūt;
definēti smoke tests, monitoringa sliekšņi un novērošanas periods;
ir komunikācijas plāns, ja izmaiņa ietekmē lietotājus.
Secinājums
Droša CMS izmaiņu ieviešana nav atsevišķa deploy poga. Tā ir kontrolēta ķēde no versētas izmaiņas līdz produkcijas pārbaudei: viens artefakts, produkcijai pietiekami līdzīga staging vide, riska līmenim atbilstoši testi, saderīgas datubāzes migrācijas, atjaunojamas rezerves kopijas un iepriekš izpildāms rollback plāns.
Uzņēmumam nav obligāti jāsāk ar sarežģītu enterprise infrastruktūru. Arī nelielai mājaslapas vai individuālas CMS izstrādei var ieviest aizsargātu Git repozitoriju, izolētu staging vidi, vienkāršu CI/CD plūsmu, pirmsizlaiduma kopiju un konkrētu atgriešanās instrukciju. Galvenais ir pārtraukt paļauties uz atmiņu un improvizāciju brīdī, kad sistēma jau ietekmē klientus un biznesa procesus.